















SSH 비밀번호는 추측당합니다. 키는 그렇지 않습니다. VPS를 키 기반 로그인으로 바꾸는 것은 할 수 있는 가장 큰 단일 보안 개선이며, 약 5분이면 됩니다.
SSH 키의 작동 방식
파일 한 쌍을 만듭니다. 개인 키는 내 컴퓨터에 남고 절대 공유하지 않습니다. 공개 키는 서버에 둡니다. 접속하면 서버는 내 컴퓨터가 일치하는 개인 키를 가지고 있음을 증명하도록 요구하며, 이때 키 자체는 네트워크를 지나가지 않습니다.
1. 키 쌍 만들기
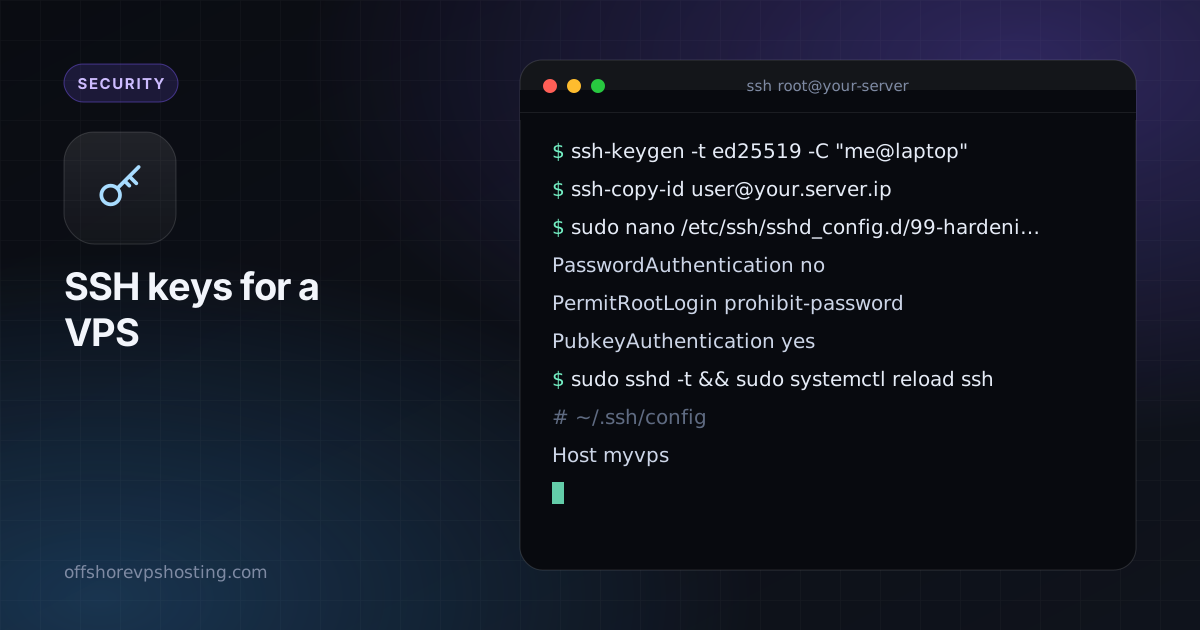
ssh-keygen -t ed25519 -C "me@laptop"Ed25519 키는 짧고 빠르며 최신입니다. 요청받으면 암호 구문(passphrase)을 설정하세요. 그러면 노트북을 도난당해도 서버까지 도난당하지는 않습니다. Windows 10과 11에서는 PowerShell에서 같은 명령어가 작동합니다.
2. 공개 키를 서버에 복사
ssh-copy-id user@your.server.ipssh-copy-id가 없다면 ~/.ssh/id_ed25519.pub의 내용을 서버의 ~/.ssh/authorized_keys에 추가한 다음 chmod 700 ~/.ssh && chmod 600 ~/.ssh/authorized_keys를 실행하세요.
3. 비밀번호를 끄기 전에 테스트
두 번째 터미널을 열고 키로 로그인하세요. 실수로 접속이 막히는 일이 없도록, 이것이 작동할 때까지 첫 번째 세션을 열어 두세요.
4. 비밀번호 로그인 비활성화
sudo nano /etc/ssh/sshd_config.d/99-hardening.confPasswordAuthentication no
PermitRootLogin prohibit-password
PubkeyAuthentication yessudo sshd -t && sudo systemctl reload sshsshd -t 검사는 접속을 망가뜨릴 수 있는 오타를 미리 잡아 줍니다. 일부 시스템에서는 서비스 이름이 sshd가 아니라 ssh인 경우도 있습니다.
5. 깔끔한 클라이언트 설정
# ~/.ssh/config
Host myvps
    HostName your.server.ip
    User deploy
    IdentityFile ~/.ssh/id_ed25519
이제 ssh myvps만 입력하면 됩니다.
좋은 습관
- 기기마다 별도의 키를 사용하세요. 그러면 다른 키를 건드리지 않고 하나만 폐기할 수 있습니다.
- 세션당 한 번만 암호 구문을 입력하도록
ssh-agent를 사용하세요. - 기기를 분실했거나 직원이 떠날 때
authorized_keys에서 키를 제거하세요. - 15분 보안 강화 체크리스트처럼 fail2ban을 추가해 로그 노이즈를 줄이세요.