















Dịch vụ onion của Tor cho phép mọi người truy cập website của bạn qua mạng Tor mà không bên nào biết địa chỉ IP của bên kia. Máy chủ kết nối ra ngoài tới Tor, nên không cần mở bất kỳ cổng inbound nào. Hướng dẫn này thiết lập một dịch vụ như vậy trên VPS Ubuntu, với Nginx phục vụ một website nhỏ.
Dịch vụ onion mang lại gì cho bạn
- Một địa chỉ
.onionđược tạo ra từ một khóa, nên tự xác thực và không cần tổ chức cấp chứng chỉ. - Mã hóa đầu cuối giữa khách truy cập và máy chủ của bạn, bên trong Tor.
- Không cần để lộ địa chỉ IP công khai của máy chủ cho khách truy cập.
Nó không khiến nội dung website của bạn trở nên hợp pháp, và không che giấu những sai sót bạn mắc ở nơi khác, chẳng hạn một tên miền clear-web trỏ vào cùng một máy.
Bước 1: cài đặt Tor và Nginx
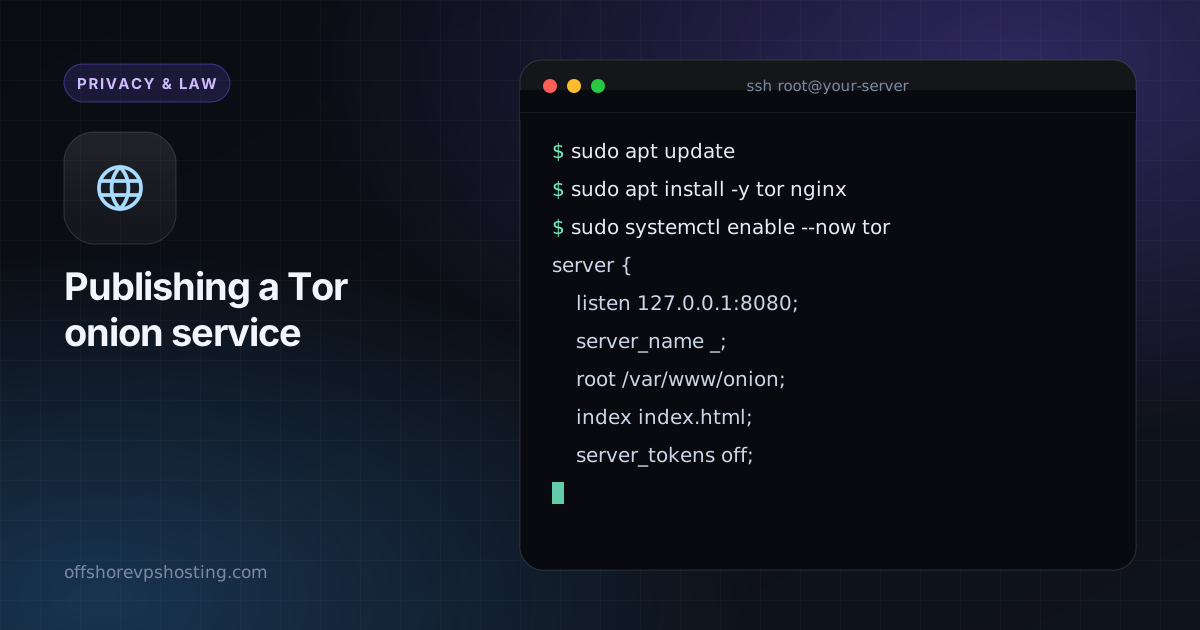
sudo apt update
sudo apt install -y tor nginx
sudo systemctl enable --now tor
Bước 2: chỉ bind Nginx vào localhost
Máy chủ web không được phản hồi trên giao diện công khai, nếu không IP clear-web và website onion có thể bị liên kết với nhau. Hãy sửa cấu hình site để nó lắng nghe trên loopback.
server {
    listen 127.0.0.1:8080;
    server_name _;
    root /var/www/onion;
    index index.html;
    server_tokens off;
}
sudo mkdir -p /var/www/onion
echo '<h1>Hello from onion space</h1>' | sudo tee /var/www/onion/index.html
sudo nginx -t && sudo systemctl reload nginx
Bước 3: khai báo hidden service
Thêm các dòng sau vào /etc/tor/torrc:
HiddenServiceDir /var/lib/tor/my_site/
HiddenServiceVersion 3
HiddenServicePort 80 127.0.0.1:8080
sudo systemctl restart tor
sudo cat /var/lib/tor/my_site/hostnameLệnh cuối cùng in ra địa chỉ .onion gồm 56 ký tự của bạn. Hãy mở nó trong Tor Browser để kiểm tra. Hãy sao lưu thư mục /var/lib/tor/my_site/: khóa bên trong chính là địa chỉ của bạn, và mất nó nghĩa là phải dùng địa chỉ mới.
Bước 4: ủy quyền client (tùy chọn)
Với dịch vụ riêng tư, hãy thêm một khóa mà chỉ khách truy cập được duyệt mới có. Tạo tệp /var/lib/tor/my_site/authorized_clients/alice.auth với một dòng theo dạng descriptor:x25519:PUBLIC_KEY, rồi reload Tor. Khách không có khóa riêng tương ứng thậm chí không thể thấy dịch vụ tồn tại.
Bước 5: bịt các lỗ rò rỉ phổ biến
- Không bao giờ tham chiếu tài nguyên, phông chữ hay công cụ phân tích từ clear-web trong các trang của bạn.
- Giữ trang lỗi và header ở dạng chung chung, và giữ
server_tokens off. - Giữ đồng hồ máy chủ chính xác; Tor cần điều đó.
- Dùng tường lửa chặn mọi thứ trừ SSH:
sudo ufw default deny incoming, vì Tor không cần cổng inbound nào. - Đừng chạy website clear-web trên cùng máy chủ trừ khi bạn đã tách chúng hoàn toàn.
Hãy đọc thói quen OpSec máy chủ trước khi đăng bất cứ thứ gì, và dùng danh sách kiểm tra tăng cường bảo mật trên máy chủ mới.