















تتيح خدمة Tor onion للناس الوصول إلى موقعك عبر شبكة Tor دون أن يعرف أي طرف عنوان IP الطرف الآخر. يتصل الخادم إلى الخارج نحو Tor، لذلك لا يحتاج إلى أي منفذ وارد مفتوح. يهيّئ هذا الدليل واحدة على VPS بنظام Ubuntu، مع Nginx يخدم موقعاً صغيراً.
ما الذي تمنحك إياه خدمة onion
- عنوان
.onionمشتق من مفتاح، فهو ذاتي التوثيق ولا يحتاج إلى جهة إصدار شهادات. - تشفير من طرف إلى طرف بين الزائر وخادمك داخل Tor.
- لا حاجة لكشف عنوان IP العام لخادمك للزوار.
لا يجعل ذلك محتوى موقعك قانونياً، ولا يخفي الأخطاء التي ترتكبها في أماكن أخرى، مثل نطاق ويب عادي يشير إلى الجهاز نفسه.
الخطوة 1: ثبّت Tor وNginx
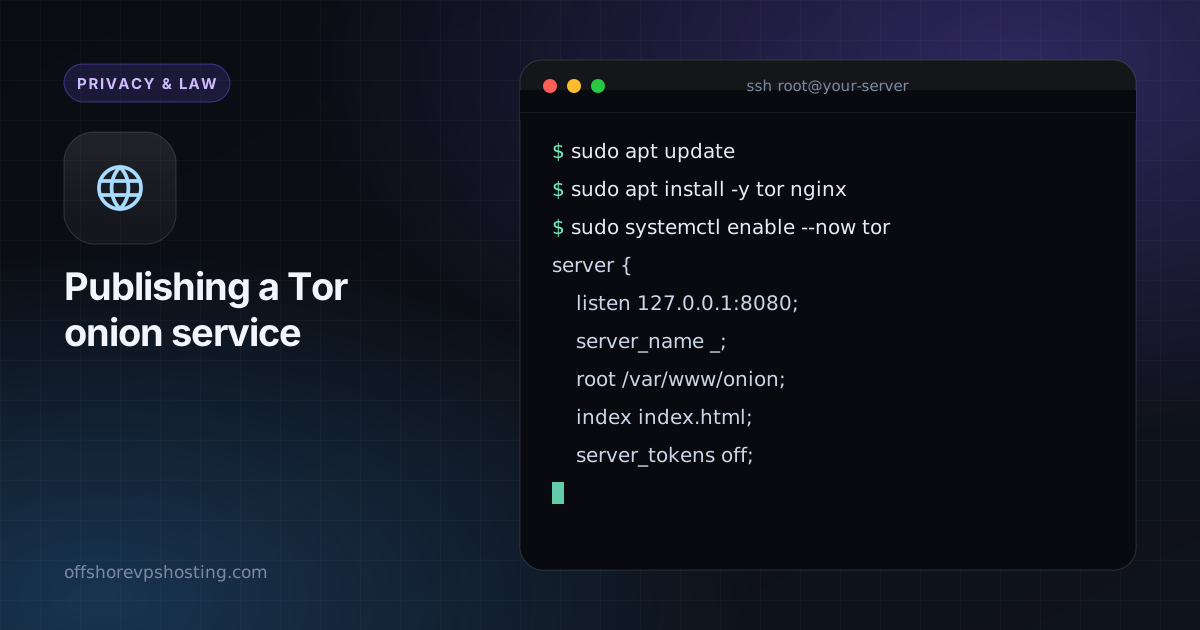
sudo apt update
sudo apt install -y tor nginx
sudo systemctl enable --now tor
الخطوة 2: اربط Nginx بـ localhost فقط
يجب ألا يستجيب خادم الويب على الواجهة العامة، وإلا أصبح عنوان IP العادي وموقع onion قابلين للربط. عدّل إعداد موقعك ليستمع على loopback.
server {
    listen 127.0.0.1:8080;
    server_name _;
    root /var/www/onion;
    index index.html;
    server_tokens off;
}
sudo mkdir -p /var/www/onion
echo '<h1>Hello from onion space</h1>' | sudo tee /var/www/onion/index.html
sudo nginx -t && sudo systemctl reload nginx
الخطوة 3: عرّف الخدمة المخفية
أضف هذه الأسطر إلى /etc/tor/torrc:
HiddenServiceDir /var/lib/tor/my_site/
HiddenServiceVersion 3
HiddenServicePort 80 127.0.0.1:8080
sudo systemctl restart tor
sudo cat /var/lib/tor/my_site/hostnameيطبع الأمر الأخير عنوان .onion المكوّن من 56 حرفاً. افتحه في Tor Browser للاختبار. انسخ المجلد /var/lib/tor/my_site/ احتياطياً: المفتاح داخله هو عنوانك، وفقدانه يعني عنواناً جديداً.
الخطوة 4: تفويض العملاء (اختياري)
للخدمة الخاصة، أضف مفتاحاً لا يملكه إلا الزوار المعتمدون. أنشئ الملف /var/lib/tor/my_site/authorized_clients/alice.auth بسطر على الصيغة descriptor:x25519:PUBLIC_KEY، ثم أعد تحميل Tor. الزوار الذين لا يملكون المفتاح الخاص المطابق لا يستطيعون حتى معرفة أن الخدمة موجودة.
الخطوة 5: أغلق التسريبات الشائعة
- لا تشِر أبداً من صفحاتك إلى موارد أو خطوط أو أدوات تحليل على الويب العادي.
- اجعل صفحات الخطأ والترويسات عامة، وأبقِ
server_tokens off. - أبقِ ساعة الخادم دقيقة؛ فـ Tor يحتاج إلى ذلك.
- أغلق كل شيء بجدار الحماية عدا SSH:
sudo ufw default deny incoming، لأن Tor لا يحتاج إلى منفذ وارد. - لا تشغّل موقع ويب عادياً على المضيف نفسه ما لم تفصل بينهما فصلاً تاماً.
اقرأ عادات OpSec للخوادم قبل أن تنشر أي شيء، واستخدم قائمة التحصين على أي خادم جديد.