















No todos los VPS se construyen igual. La tecnología de virtualización subyacente determina cuán aislado está tu servidor, qué software puedes ejecutar y cómo rinde. Los dos nombres que más verás son KVM y OpenVZ, junto con LXC.
Dos formas de construir un servidor virtual
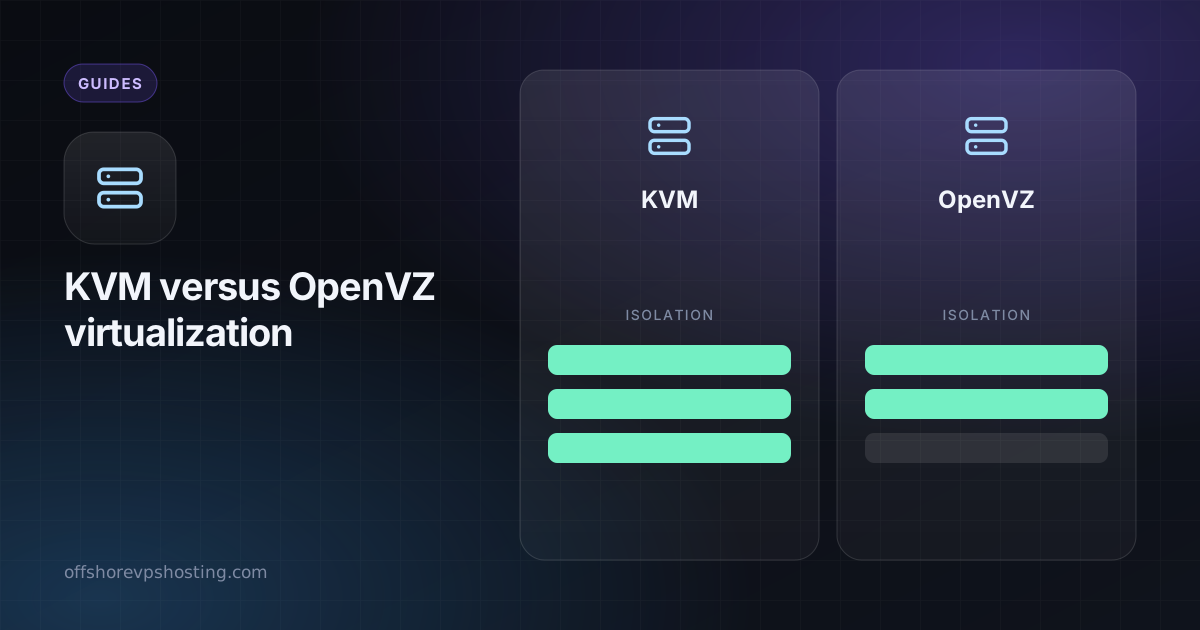
La virtualización completa (KVM) da a cada cliente una máquina virtual completa con su propio kernel. El hipervisor divide el hardware y tu servidor se comporta como un ordenador real.
La virtualización por contenedores (OpenVZ, LXC) comparte el kernel del host entre todos los clientes. Cada contenedor ve sus propios archivos y procesos, pero se ejecuta sobre el mismo kernel que sus vecinos.
Comparación lado a lado
| KVM | OpenVZ / LXC | |
|---|---|---|
| Kernel | El tuyo propio | Compartido con el host |
| Aislamiento | Fuerte | Más débil |
| Ejecutar Docker, WireGuard, módulos de kernel personalizados | Sí | A menudo limitado o imposible |
| Ejecutar Windows | Sí | No |
| Garantía de RAM | Fija y reservada | Puede estar sobrevendida ("burstable") |
| Sobrecarga | Pequeña | La menor |
Por qué KVM es la opción más segura
- Tú eliges el software. Docker, VPN, firewalls como nftables y herramientas que cargan módulos de kernel funcionan sin pedir permiso.
- Memoria real. La RAM que compras se asigna a tu máquina. Los hosts de contenedores a veces venden más memoria de la que existe y esperan que los clientes no la usen toda.
- Mejor aislamiento. Es mucho menos probable que un fallo o ataque en la máquina virtual de un vecino afecte a la tuya.
- Cualquier sistema operativo. Las distribuciones Linux, BSD y Windows se ejecutan sin modificar.
Cuándo los contenedores siguen teniendo sentido
Los contenedores arrancan rápido y desperdician poco, por eso los hosts los usan para planes muy baratos y por eso tú los usas dentro de tu propio VPS con Docker. Sirven para cargas sencillas que no necesitan nada especial del kernel.
Cómo comprobar lo que tienes
systemd-detect-virt
lscpu | grep -i hypervisor
cat /proc/user_beancounters   # exists only on OpenVZ
kvm en el primer comando significa virtualización completa. Si el último archivo existe, estás en OpenVZ.
Preguntas frecuentes
¿Es KVM mejor que OpenVZ?
Para la mayoría de los usos, sí. KVM da a cada VPS su propio kernel y un aislamiento más fuerte, así que puedes ejecutar cualquier sistema operativo y Docker. OpenVZ comparte el kernel del host y es más limitado.
¿Puedo ejecutar Docker en OpenVZ?
A menudo no, o solo con restricciones, porque los contenedores comparten el kernel del host. KVM es la opción más segura para Docker.
¿Es KVM más caro?
Un poco, porque los recursos se asignan de forma más estricta, pero el aislamiento y la compatibilidad suelen valer la pena.