















अधिकांश होस्टिंग प्लान DDoS सुरक्षा का वादा करते हैं। आमतौर पर इसका मतलब है कि बेकार पैकेटों की बड़ी बाढ़ (लेयर 3 और 4) आपके सर्वर तक पहुँचने से पहले फ़िल्टर कर दी जाती है। यह उस स्थिति को नहीं रोकता जब हज़ार "असली" ब्राउज़र एक साथ आपका सबसे धीमा पेज लोड करें। ये एप्लिकेशन-लेयर (लेयर 7) हमले सामान्य आगंतुकों जैसे दिखते हैं, और इन्हें आपको खुद संभालना होगा। पृष्ठभूमि के लिए DDoS सुरक्षा क्या है देखें।
अंतर समझें
- वॉल्यूमेट्रिक बाढ़: नेटवर्क पाइप भर देती है। इन्हें होस्ट या अपस्ट्रीम फ़िल्टर करता है।
- प्रोटोकॉल हमले: कनेक्शन टेबल खत्म कर देते हैं। ज़्यादातर नेटवर्क संभाल लेता है।
- लेयर 7 हमले: वैध दिखने वाले HTTP अनुरोध जो CPU, डेटाबेस या वर्कर खा जाते हैं। ये आपके एप्लिकेशन तक पहुँचते हैं।
चरण 1: Nginx में रेट लिमिट लगाएँ
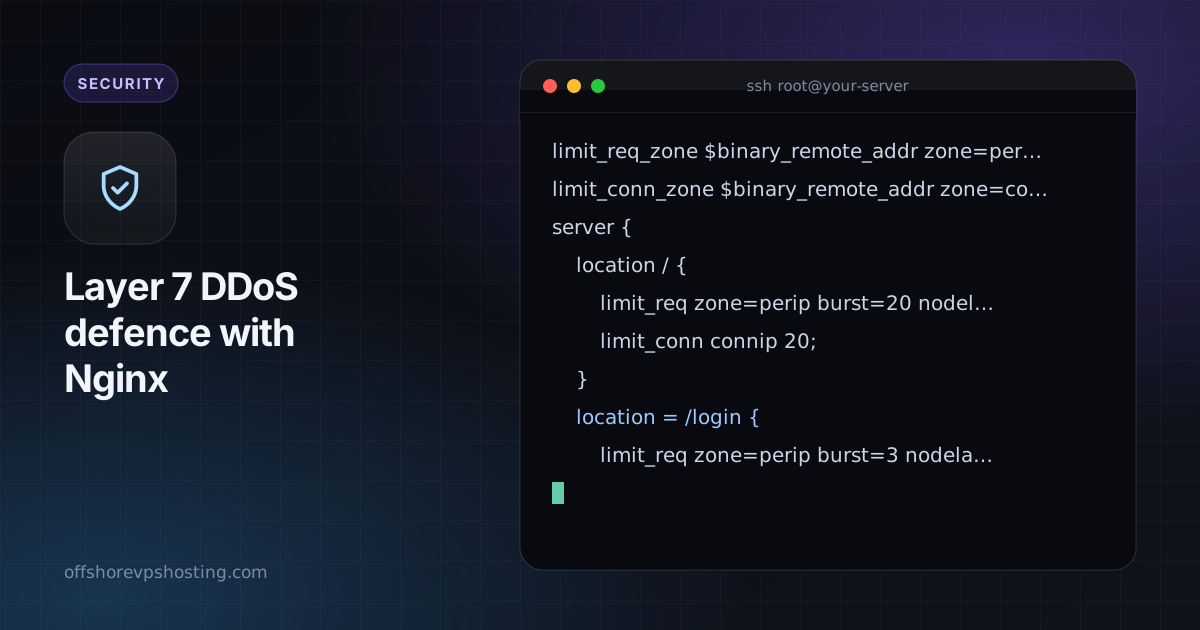
सीमित करें कि एक पता कितनी तेज़ी से अनुरोध कर सकता है। http ब्लॉक में एक ज़ोन परिभाषित करें और उसे अपनी साइट पर लागू करें।
limit_req_zone $binary_remote_addr zone=perip:10m rate=10r/s;
limit_conn_zone $binary_remote_addr zone=connip:10m;

server {
    location / {
        limit_req zone=perip burst=20 nodelay;
        limit_conn connip 20;
    }
    location = /login {
        limit_req zone=perip burst=3 nodelay;
    }
}
लॉगिन और खोज पर बहुत कड़ी सीमा रखें, क्योंकि वे महँगे होते हैं।
चरण 2: जो हो सके कैश करें
कैश किया हुआ पेज परोसने में लगभग कुछ खर्च नहीं होता। अनाम ट्रैफ़िक के लिए FastCGI या प्रॉक्सी कैशिंग चालू करें, चाहे 30 से 60 सेकंड के लिए ही। यह एक जैसे अनुरोधों की बाढ़ को मुट्ठीभर असली अनुरोधों में बदल देता है।
fastcgi_cache_path /var/cache/nginx levels=1:2 keys_zone=site:50m inactive=10m;
fastcgi_cache site;
fastcgi_cache_valid 200 60s;
fastcgi_cache_use_stale updating error timeout;
चरण 3: समझदार टाइमआउट सेट करें
धीमे कनेक्शन वाले हमले वर्करों को खुला रखते हैं। सीमाएँ छोटी करें।
client_body_timeout 10s;
client_header_timeout 10s;
send_timeout 15s;
keepalive_timeout 15s;
client_max_body_size 5m;
चरण 4: fail2ban से बार-बार करने वालों को बैन करें
जो पते रेट लिमिटर को लाँघें उन्हें बैन करें। Nginx अस्वीकृत अनुरोधों को एरर लॉग में दर्ज करता है, और फ़िल्टर उनसे मेल खा सकता है।
[nginx-limit-req]
enabled  = true
filter   = nginx-limit-req
logpath  = /var/log/nginx/error.log
maxretry = 10
findtime = 60
bantime  = 1h
चरण 5: मामला गंभीर होने पर आगे प्रॉक्सी लगाएँ
बॉट चैलेंज वाला रिवर्स प्रॉक्सी या CDN ऐसे हमले सोख सकता है जो एक अकेला VPS नहीं सोख सकता। ओरिजिन की सुरक्षा अपना ओरिजिन IP गुप्त रखना में बताए अनुसार करना न भूलें, वरना हमलावर उसे लाँघ जाएँगे।
होने से पहले तैयार रहें
- अपने सबसे धीमे पेज जानें और उन्हें ठीक करें या कैश करें।
- निगरानी चालू रखें ताकि उछाल की जल्दी खबर लगे।
- योजना रखें: कड़ी सीमाएँ, मेंटेनेंस पेज, बड़ा सर्वर।
UFW और fail2ban गाइड की बुनियादी बातें इसके साथ चलती हैं।