















डिस्क एन्क्रिप्शन आराम की स्थिति (at rest) में पड़े डेटा की रक्षा करता है। VPS पर हाइपरवाइज़र होस्ट के नियंत्रण में होता है, इसलिए यह किसी दृढ़ प्रदाता को मेमोरी पढ़ने से नहीं रोक सकता। यह खोए हुए बैकअप, रीसायकल की गई डिस्क और चोरी या ज़ब्त हुए स्टोरेज से बचाव अच्छी तरह करता है। इस पर समय लगाने से पहले जान लें कि आप इनमें से किससे बचाव कर रहे हैं।
तय करें कि आप किससे बचाव कर रहे हैं
- हटाई या कॉपी की गई डिस्क: एन्क्रिप्शन बहुत मदद करता है।
- लीक हुए स्नैपशॉट: अगर कुंजी स्नैपशॉट के साथ संग्रहीत नहीं है, तो एन्क्रिप्शन मदद करता है।
- चालू सिस्टम पर मौजूद हमलावर: एन्क्रिप्शन मदद नहीं करता, क्योंकि वॉल्यूम अनलॉक होता है।
- दुर्भावनापूर्ण हाइपरवाइज़र: VPS पर एन्क्रिप्शन मदद नहीं करता। हार्डवेयर पर पूर्ण नियंत्रण वाला डेडिकेटेड सर्वर अधिक मज़बूत विकल्प है।
विकल्प 1: एन्क्रिप्टेड डेटा वॉल्यूम
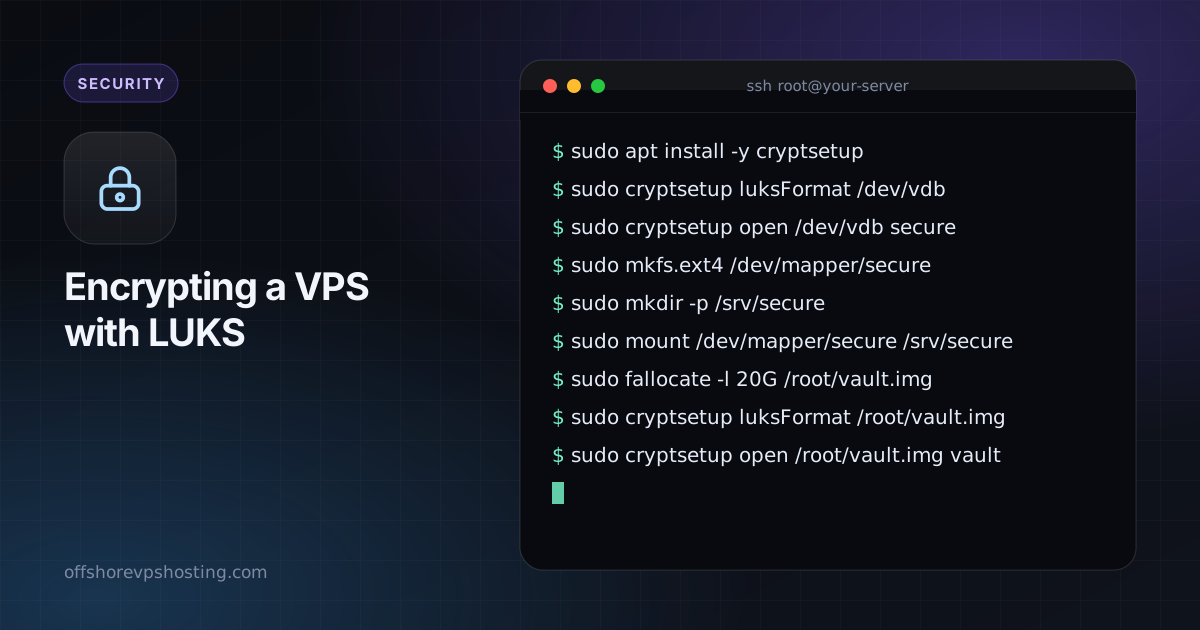
शुरुआत के लिए यह सबसे सुरक्षित जगह है। दूसरी डिस्क जोड़ें या लूप फ़ाइल बनाएँ, और संवेदनशील डेटा वहीं रखें। उदाहरण में /dev/vdb नाम का खाली डिवाइस इस्तेमाल हुआ है। डिवाइस का नाम दोबारा जाँच लें, क्योंकि फ़ॉर्मैट करने से उसकी सामग्री नष्ट हो जाती है।
sudo apt install -y cryptsetup
sudo cryptsetup luksFormat /dev/vdb
sudo cryptsetup open /dev/vdb secure
sudo mkfs.ext4 /dev/mapper/secure
sudo mkdir -p /srv/secure
sudo mount /dev/mapper/secure /srv/secure
इसे फिर से बंद करने के लिए: sudo umount /srv/secure && sudo cryptsetup close secure।
विकल्प 2: फ़ाइल-आधारित कंटेनर
जब कोई अतिरिक्त डिस्क न हो, तो कंटेनर के रूप में एक फ़ाइल इस्तेमाल करें।
sudo fallocate -l 20G /root/vault.img
sudo cryptsetup luksFormat /root/vault.img
sudo cryptsetup open /root/vault.img vault
sudo mkfs.ext4 /dev/mapper/vault
sudo mount /dev/mapper/vault /srv/vault
विकल्प 3: रिमोट अनलॉक के साथ रूट डिस्क
रूट डिस्क को एन्क्रिप्ट करने के लिए बूट के समय, नेटवर्क चालू होने से पहले, पासफ़्रेज़ दर्ज करने का कोई तरीका चाहिए। आम तरीका initramfs के भीतर एक छोटा SSH सर्वर (dropbear) है। यह इस पर निर्भर करता है कि आपका प्रदाता आपको कस्टम इमेज इंस्टॉल करने या अपने पार्टिशन के साथ री-इंस्टॉल करने देता है या नहीं, इसलिए पहले यह जाँचें। कई VPS पैनल इसकी अनुमति नहीं देते, और एक चूक से सर्वर बूट न होने लायक हो सकता है, इसलिए रेस्क्यू विकल्प तैयार रखें।
संक्षेप में: एन्क्रिप्टेड रूट के साथ इंस्टॉल करें, dropbear-initramfs जोड़ें, अपनी SSH पब्लिक कुंजी /etc/dropbear/initramfs/authorized_keys में रखें, initramfs दोबारा बनाएँ, फिर रीबूट करें और cryptroot-unlock से SSH पर अनलॉक करें।
कुंजी को ठीक से संभालें
- लंबा पासफ़्रेज़ इस्तेमाल करें और उसे सर्वर पर नहीं, पासवर्ड मैनेजर में रखें।
- LUKS हेडर का बैकअप लें:
sudo cryptsetup luksHeaderBackup /dev/vdb --header-backup-file header.img। इसे ऑफ़लाइन रखें। - उसी डिस्क पर रखी कुंजी फ़ाइल से ऑटो-अनलॉक न करें। इससे पूरा मकसद ही बेकार हो जाता है।
- याद रखें कि बूट पर अनलॉक करने का मतलब है कि रीबूट के लिए आपका मौजूद होना ज़रूरी है।
एन्क्रिप्शन के साथ मज़बूत एन्क्रिप्टेड बैकअप और 15 मिनट की हार्डनिंग की बुनियादी बातें भी अपनाएँ।