















किसी साइट के आगे CDN या रिवर्स प्रॉक्सी लगाने से ट्रैफ़िक सोख लिया जाता है और सर्वर का पता छिप जाता है, लेकिन तभी तक जब तक असली IP अज्ञात रहे। हमलावर शायद ही कभी CDN को तोड़ते हैं। वे सीधे ओरिजिन को खोजते हैं। इस गाइड में बताया गया है कि ओरिजिन कहाँ-कहाँ लीक होते हैं और ओरिजिन को ऐसे कैसे बनाएँ कि वह आपके प्रॉक्सी के अलावा हर किसी को ठुकरा दे।
ओरिजिन कैसे खोजे जाते हैं
- DNS इतिहास: कुछ सेवाएँ पुराने रिकॉर्ड सहेजकर रखती हैं, इसलिए CDN जोड़ने से पहले जो IP आपने इस्तेमाल किया था, वह अब भी सूचीबद्ध रहता है।
- सबडोमेन:
mail.,ftp.याdev.जैसे रिकॉर्ड जो सीधे सर्वर की ओर इशारा करते हैं। - ईमेल हेडर: उसी होस्ट से भेजा गया आउटबाउंड मेल हेडर में उसका IP उजागर कर देता है।
- सर्टिफ़िकेट ट्रांसपेरेंसी और इंटरनेट स्कैन: स्कैनर किसी सर्टिफ़िकेट का मिलान उन सभी IP से कर देते हैं जो उसे परोसते हैं।
- एप्लिकेशन का व्यवहार: वेबहुक, इमेज फ़ेचर और "इस URL की जाँच करें" जैसी सुविधाएँ ओरिजिन से बाहर की ओर कनेक्ट होती हैं।
चरण 1: साफ़ शुरुआत करें
अगर सर्वर पहले ही उजागर हो चुका है, तो सबसे सुरक्षित उपाय नया IP, या नया सर्वर और माइग्रेशन है। जो पता पहले से सार्वजनिक है, उसे छिपाने से कुछ नहीं होता। इस बदलाव की योजना बिना डाउनटाइम वाली माइग्रेशन गाइड के साथ बनाएँ।
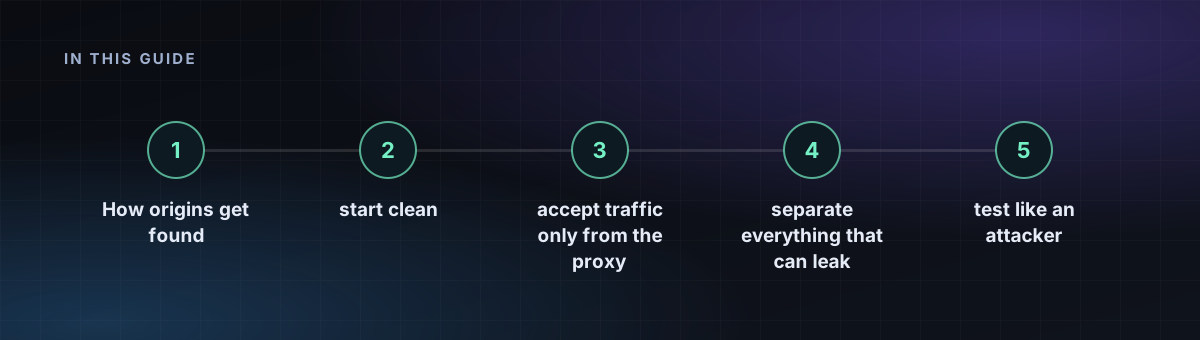
चरण 2: केवल प्रॉक्सी से ट्रैफ़िक स्वीकार करें
वेब पोर्ट केवल प्रॉक्सी की प्रकाशित रेंज से खोलें, और किसी से नहीं। UFW के साथ यह कुछ ऐसा दिखता है, जिसमें आपके प्रदाता द्वारा प्रकाशित रेंज इस्तेमाल होती हैं।
sudo ufw default deny incoming
sudo ufw allow OpenSSH
for ip in $(cat proxy-ranges.txt); do sudo ufw allow from "$ip" to any port 443 proto tcp; done
sudo ufw enable
सूची को समय-समय पर अपडेट करते रहें, क्योंकि रेंज बदलती रहती हैं। अधिक भरोसे के लिए authenticated origin pulls (म्यूचुअल TLS) इस्तेमाल करें, ताकि Nginx प्रॉक्सी के सर्टिफ़िकेट के बिना आने वाले हर क्लाइंट को अस्वीकार कर दे।
चरण 3: जो कुछ भी लीक हो सकता है, उसे अलग करें
- ईमेल किसी अलग होस्ट या रिले से भेजें, ओरिजिन से कभी नहीं।
- वेब के अलावा बाकी सबडोमेन को ओरिजिन IP से दूर रखें।
- एप्लिकेशन से होने वाले आउटबाउंड फ़ेच को किसी प्रॉक्सी या अलग वर्कर से गुज़ारें।
- एक डिफ़ॉल्ट Nginx सर्वर ब्लॉक रखें जो अज्ञात
Hostपर खाली जवाब लौटाए, ताकि सीधे IP को स्कैन करने पर कुछ न दिखे।
server {
    listen 443 ssl default_server;
    ssl_reject_handshake on;
}
चरण 4: हमलावर की तरह परखें
DNS इतिहास के टूल में अपने डोमेन को खोजें, सर्टिफ़िकेट के लिए अपनी ही IP रेंज स्कैन करें और एक टेस्ट संदेश से मेल हेडर जाँचें। अगर इनमें से किसी में भी ओरिजिन दिख जाए, तो IP बदलें और प्रक्रिया दोहराएँ।
याद रखें कि यह क्या करता है और क्या नहीं: यह पते की उपलब्धता और निजता की रक्षा करता है। यह नहीं छिपाता कि अकाउंट का मालिक कौन है। इसके लिए अनाम होस्टिंग वास्तव में कितनी अनाम है पढ़ें, और नेटवर्क लेयर को पार कर जाने वाले हमलों के लिए Layer 7 सुरक्षा देखें।