















وضع شبكة CDN أو وكيل عكسي أمام موقعك يمتص الحركة ويخفي عنوان الخادم، لكن فقط ما دام عنوان IP الحقيقي مجهولاً. نادراً ما يخترق المهاجمون الـ CDN نفسه، بل يبحثون عن الخادم الأصلي مباشرة. يعرض هذا الدليل الأماكن التي يتسرب منها الخادم الأصلي وكيف تجعله يرفض كل شيء عدا الوكيل الخاص بك.
كيف يُكتشف الخادم الأصلي
- سجل DNS التاريخي: تحتفظ بعض الخدمات بالسجلات القديمة، لذا يبقى عنوان IP الذي استخدمته قبل إضافة الـ CDN مدرجاً.
- النطاقات الفرعية: سجلات مثل
mail.أوftp.أوdev.التي تشير مباشرة إلى الخادم. - ترويسات البريد: البريد الصادر من الخادم نفسه يكشف عنوان IP في الترويسات.
- شفافية الشهادات وعمليات مسح الإنترنت: تطابق أدوات المسح الشهادة مع كل عنوان IP يقدمها.
- سلوك التطبيق: الـ webhooks وأدوات جلب الصور وميزات "افحص هذا الرابط" تتصل إلى الخارج من الخادم الأصلي.
الخطوة 1: ابدأ من نقطة نظيفة
إذا سبق أن انكشف الخادم، فأضمن حل هو عنوان IP جديد، أو خادم جديد مع نقل البيانات. إخفاء عنوان أصبح علنياً لا يجدي. خطط للنقل مع دليل النقل دون توقف.
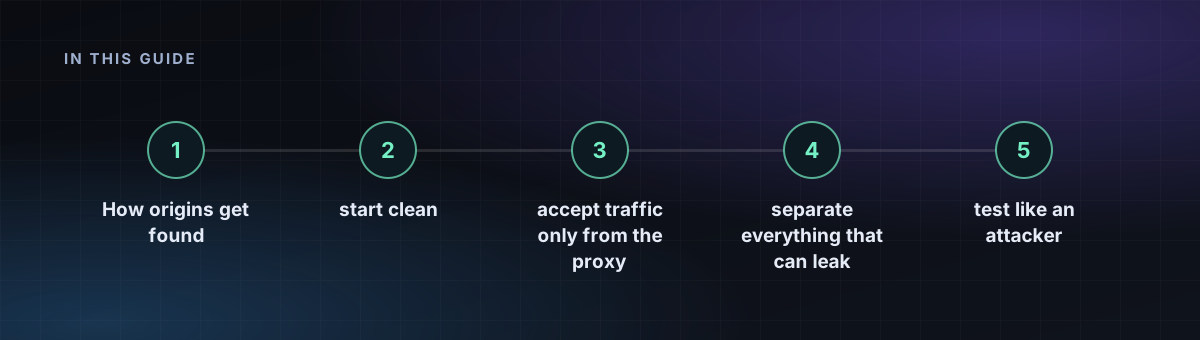
الخطوة 2: اقبل الحركة من الوكيل فقط
اسمح بمنافذ الويب من النطاقات المنشورة للوكيل ولا شيء غيرها. مع UFW يبدو ذلك كما يلي، باستخدام النطاقات التي ينشرها مزودك.
sudo ufw default deny incoming
sudo ufw allow OpenSSH
for ip in $(cat proxy-ranges.txt); do sudo ufw allow from "$ip" to any port 443 proto tcp; done
sudo ufw enable
حدّث القائمة بشكل دوري لأن النطاقات تتغير. لضمان أقوى استخدم سحب الأصل الموثّق (mutual TLS) بحيث يرفض Nginx أي عميل لا يحمل شهادة الوكيل.
الخطوة 3: افصل كل ما قد يسرّب
- أرسل البريد عبر مضيف أو مرحّل مختلف، ولا ترسله أبداً من الخادم الأصلي.
- أبقِ النطاقات الفرعية غير المتعلقة بالويب بعيداً عن عنوان IP الأصلي.
- اجعل عمليات الجلب الصادرة من التطبيق تمر عبر وكيل أو عامل منفصل.
- قدّم كتلة خادم Nginx افتراضية تعيد رداً فارغاً عند
Hostغير معروف، حتى لا يُظهر مسح العنوان المجرد أي شيء.
server {
    listen 443 ssl default_server;
    ssl_reject_handshake on;
}
الخطوة 4: اختبر كما يفعل المهاجم
ابحث عن نطاقك في أدوات سجل DNS التاريخي، وافحص نطاق عناوين IP الخاص بك بحثاً عن الشهادة، وراجع ترويسات البريد من رسالة تجريبية. إذا أظهر أي منها الخادم الأصلي، فغيّر عنوان IP وكرر العملية.
تذكّر ما يفعله هذا وما لا يفعله: فهو يحمي توفر العنوان وخصوصيته، لكنه لا يخفي هوية صاحب الحساب. لذلك اقرأ مدى إخفاء الهوية الحقيقي في الاستضافة المجهولة، ولمعرفة الهجمات التي تتجاوز طبقة الشبكة راجع الدفاع على الطبقة 7.