















يحمي تشفير القرص البيانات الساكنة. في VPS يتحكم المضيف في المراقب الافتراضي (hypervisor)، لذا لا يستطيع التشفير منع مزوّد مصمم من قراءة الذاكرة. لكنه يحمي جيداً من النسخ الاحتياطية المفقودة والأقراص المعاد تدويرها والتخزين المسروق أو المصادَر. اعرف أيّها تدافع ضده قبل أن تنفق وقتاً عليه.
حدد مما تحمي نفسك
- الأقراص المتقاعدة أو المنسوخة: يفيد التشفير كثيراً.
- اللقطات المسرّبة: يفيد التشفير إذا لم يُخزَّن المفتاح مع اللقطة.
- مهاجم حي على النظام العامل: لا يفيد التشفير، لأن الوحدة مفتوحة القفل.
- مراقب افتراضي خبيث: لا يفيد التشفير على VPS. الخادم المخصص ذو التحكم الكامل بالعتاد هو الخيار الأقوى.
الخيار 1: وحدة بيانات مشفّرة
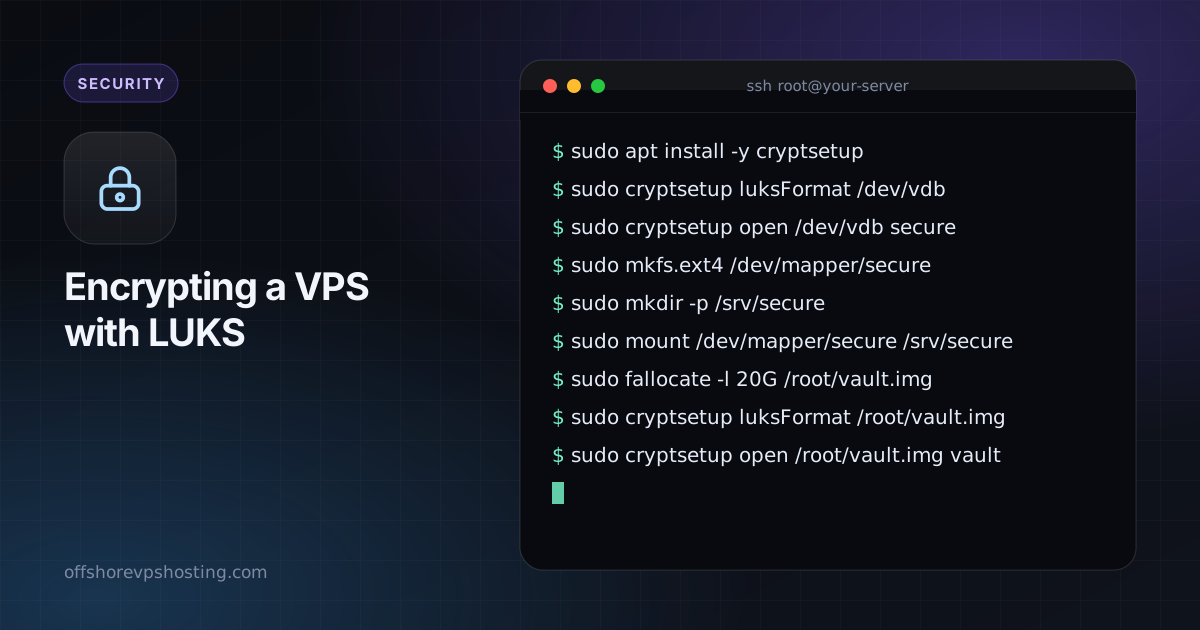
هذا أأمن مكان للبدء. أرفق قرصاً ثانياً أو أنشئ ملف loop، وأبقِ البيانات الحساسة هناك. يستخدم المثال جهازاً فارغاً اسمه /dev/vdb. تحقق مرتين من اسم الجهاز، لأن التهيئة تدمّر محتوياته.
sudo apt install -y cryptsetup
sudo cryptsetup luksFormat /dev/vdb
sudo cryptsetup open /dev/vdb secure
sudo mkfs.ext4 /dev/mapper/secure
sudo mkdir -p /srv/secure
sudo mount /dev/mapper/secure /srv/secure
لإغلاقه مرة أخرى: sudo umount /srv/secure && sudo cryptsetup close secure.
الخيار 2: حاوية مدعومة بملف
حين لا يكون لديك قرص احتياطي، استخدم ملفاً كحاوية.
sudo fallocate -l 20G /root/vault.img
sudo cryptsetup luksFormat /root/vault.img
sudo cryptsetup open /root/vault.img vault
sudo mkfs.ext4 /dev/mapper/vault
sudo mount /dev/mapper/vault /srv/vault
الخيار 3: القرص الجذر مع فتح قفل عن بُعد
يحتاج تشفير القرص الجذر إلى طريقة لإدخال عبارة المرور عند الإقلاع، قبل أن تعمل الشبكة. الحل المعتاد هو خادم SSH صغير (dropbear) داخل initramfs. يعتمد هذا على سماح مزوّدك بتثبيت صورة مخصصة أو إعادة التثبيت بتقسيماتك الخاصة، فتحقق من ذلك أولاً. كثير من لوحات VPS لا تسمح بذلك، وقد يترك الخطأ الخادم غير قابل للإقلاع، فأبقِ خيار الإنقاذ جاهزاً.
باختصار: ثبّت بجذر مشفّر، وأضف dropbear-initramfs، وضع مفتاح SSH العام في /etc/dropbear/initramfs/authorized_keys، وأعد توليد initramfs، ثم أعد التشغيل وافتح القفل عبر SSH باستخدام cryptroot-unlock.
تعامل مع المفتاح بشكل صحيح
- استخدم عبارة مرور طويلة واحتفظ بها في مدير كلمات مرور، لا على الخادم.
- انسخ ترويسة LUKS احتياطياً:
sudo cryptsetup luksHeaderBackup /dev/vdb --header-backup-file header.img. احتفظ بها دون اتصال. - لا تفتح القفل تلقائياً بملف مفتاح مخزَّن على القرص نفسه. فهذا يُبطل الغرض.
- تذكّر أن فتح القفل عند الإقلاع يعني أن إعادة التشغيل تتطلب وجودك.
اقرن التشفير بـ نسخ احتياطية مشفّرة متينة والأساسيات من التحصين في 15 دقيقة.