















Disk şifreleme, hareketsiz verileri korur. Bir VPS’te hypervisor’ı host kontrol eder, bu yüzden kararlı bir sağlayıcının belleği okumasını engelleyemez. İyi yaptığı şey, kaybolan yedeklere, geri dönüştürülen disklere ve çalınan veya el konulan depolamaya karşı korumaktır. Zaman harcamadan önce bunlardan hangisine karşı savunma yaptığınızı bilin.
Neye karşı koruma yaptığınıza karar verin
- Kullanımdan kaldırılmış veya kopyalanmış diskler: şifreleme çok yardımcı olur.
- Sızdırılmış anlık görüntüler: anahtar anlık görüntüyle birlikte saklanmıyorsa şifreleme yardımcı olur.
- Çalışan sistemdeki canlı bir saldırgan: birimin kilidi açık olduğu için şifreleme yardımcı olmaz.
- Kötü niyetli bir hypervisor: VPS’te şifreleme yardımcı olmaz. Donanımın tam kontrolüne sahip bir dedicated sunucu daha güçlü seçenektir.
Seçenek 1: şifreli bir veri birimi
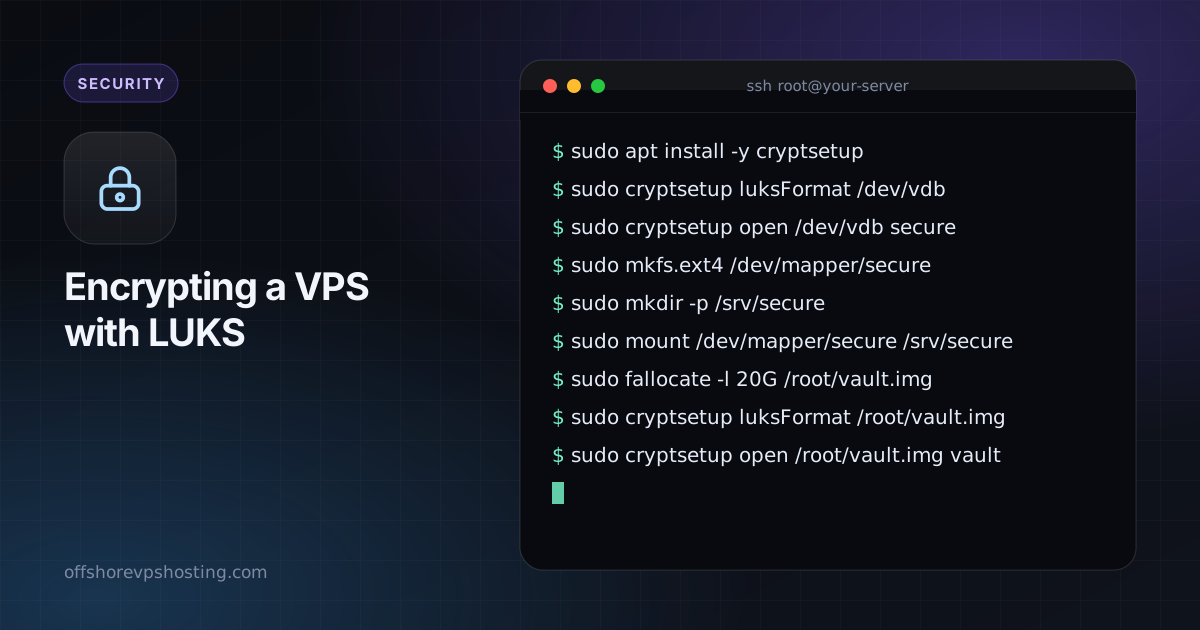
Başlamak için en güvenli yer burasıdır. İkinci bir disk bağlayın veya bir loop dosyası oluşturun ve hassas verileri orada tutun. Örnek, /dev/vdb adlı boş bir aygıt kullanır. Aygıt adını iki kez kontrol edin, çünkü biçimlendirme içeriğini yok eder.
sudo apt install -y cryptsetup
sudo cryptsetup luksFormat /dev/vdb
sudo cryptsetup open /dev/vdb secure
sudo mkfs.ext4 /dev/mapper/secure
sudo mkdir -p /srv/secure
sudo mount /dev/mapper/secure /srv/secure
Tekrar kapatmak için: sudo umount /srv/secure && sudo cryptsetup close secure.
Seçenek 2: dosya tabanlı bir kapsayıcı
Yedek diskiniz yoksa kapsayıcı olarak bir dosya kullanın.
sudo fallocate -l 20G /root/vault.img
sudo cryptsetup luksFormat /root/vault.img
sudo cryptsetup open /root/vault.img vault
sudo mkfs.ext4 /dev/mapper/vault
sudo mount /dev/mapper/vault /srv/vault
Seçenek 3: uzaktan kilit açmalı kök disk
Kök diski şifrelemek, ağ ayağa kalkmadan önce, açılışta parolayı girmenin bir yolunu gerektirir. Olağan cevap, initramfs içinde küçük bir SSH sunucusudur (dropbear). Bu, sağlayıcınızın özel bir imaj kurmanıza veya kendi bölümlendirmenizle yeniden kurmanıza izin vermesine bağlıdır; bu yüzden önce bunu kontrol edin. Birçok VPS paneli buna izin vermez ve bir hata sunucuyu açılamaz hale getirebilir; bu yüzden hazır bir kurtarma seçeneği bulundurun.
Özetle: şifreli kök ile kurun, dropbear-initramfs ekleyin, SSH genel anahtarınızı /etc/dropbear/initramfs/authorized_keys içine koyun, initramfs’i yeniden oluşturun, ardından yeniden başlatın ve cryptroot-unlock ile SSH üzerinden kilidi açın.
Anahtarı doğru yönetin
- Uzun bir parola kullanın ve sunucuda değil, bir parola yöneticisinde tutun.
- LUKS başlığını yedekleyin:
sudo cryptsetup luksHeaderBackup /dev/vdb --header-backup-file header.img. Çevrimdışı saklayın. - Aynı diskte saklanan bir anahtar dosyasıyla otomatik kilit açmayın. Bu amacı boşa çıkarır.
- Açılışta kilit açmanın, yeniden başlatmada sizin hazır bulunmanız anlamına geldiğini unutmayın.
Şifrelemeyi sağlam şifreli yedeklerle ve 15 dakikalık sağlamlaştırmadaki temel adımlarla birlikte kullanın.