















Windows RDP सर्वर एक शक्तिशाली औज़ार है और एक आकर्षक निशाना भी। बॉट चौबीसों घंटे इंटरनेट पर खुले रिमोट डेस्कटॉप पोर्ट स्कैन करते रहते हैं। ये कदम लगभग दस मिनट लेते हैं और ज़्यादातर जोखिम हटा देते हैं।
1. Administrator अकाउंट का सेटअप बदलें
- एक लंबा, अनोखा पासवर्ड रखें (16 या उससे ज़्यादा अक्षर)।
- रोज़ के काम के लिए एक सामान्य नामित यूज़र बनाएँ और जहाँ संभव हो, बिल्ट-इन Administrator अकाउंट का नाम बदलें या उसे बंद करें।
- पासवर्ड मैनेजर इस्तेमाल करें। किसी दूसरी साइट का पासवर्ड कभी दोबारा इस्तेमाल न करें।
2. Network Level Authentication चालू करें
System Properties, Remote खोलें और पक्का करें कि "सिर्फ़ Network Level Authentication के साथ Remote Desktop चलाने वाले कंप्यूटरों से कनेक्शन की अनुमति दें" वाले विकल्प पर टिक लगा है। NLA पूरा सेशन बनने से पहले क्लाइंट को प्रमाणित करवाता है, जिससे हमलों की एक पूरी श्रेणी रुक जाती है।
3. सीमित करें कि कौन कनेक्ट कर सकता है
सबसे प्रभावी एकल कदम एक फ़ायरवॉल नियम है जो पोर्ट 3389 की अनुमति सिर्फ़ आपके अपने IP पते से देता है।
New-NetFirewallRule -DisplayName "RDP from my IP" -Direction Inbound `
  -Protocol TCP -LocalPort 3389 -RemoteAddress 203.0.113.10 -Action Allow
उदाहरण वाले पते की जगह अपना पता लिखें, और "Remote Desktop - User Mode (TCP-In)" वाला डिफ़ॉल्ट चौड़ा नियम बंद करें। अगर आपका IP अक्सर बदलता है, तो निश्चित पते वाला VPN इस्तेमाल करें और सिर्फ़ उसी की अनुमति दें।
4. पासवर्ड का अंदाज़ा लगाना रोकें
अकाउंट लॉकआउट पॉलिसी सेट करें: Local Security Policy, Account Policies, Account Lockout Policy। 5 असफल प्रयासों के बाद अकाउंट को 15 मिनट के लिए लॉक करने से ब्रूट-फ़ोर्स हमले अव्यावहारिक हो जाते हैं।
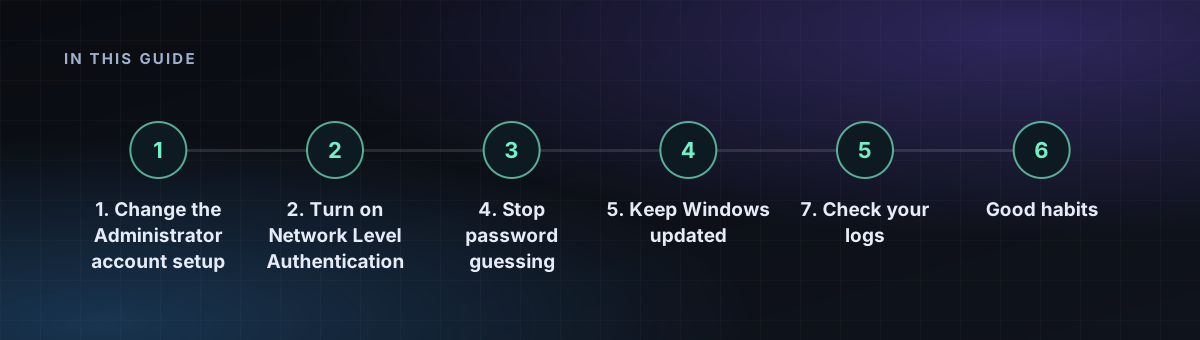
5. Windows को अपडेटेड रखें
अपडेट तुरंत इंस्टॉल करें, ख़ासकर Remote Desktop Services के लिए। RDP की कई सबसे बुरी ख़ामियाँ हमलावरों के उन्हें व्यापक रूप से इस्तेमाल करने से बहुत पहले मासिक अपडेट में ठीक कर दी गई थीं।
6. वैकल्पिक: पोर्ट बदलें
RDP को 3389 से हटाने से आम बॉट का लॉग शोर घटता है, लेकिन कोई दृढ़ स्कैनर नहीं रुकता। इसे एक छोटा अतिरिक्त कदम मानें, ऊपर के कदमों का विकल्प कभी नहीं। अगर आप इसे बदलते हैं, तो फ़ायरवॉल में नया पोर्ट खोलना न भूलें।
7. अपने लॉग जाँचें
Event Viewer खोलें, Windows Logs, Security, और event ID 4625 (असफल लॉगऑन) खोजें। एक ही पते से सैकड़ों असफलताओं का मतलब है कि कोई अंदाज़ा लगा रहा है। उस पते को ब्लॉक करें और चरण 3 दोबारा देखें।
अच्छी आदतें
- जिस सर्वर पर आप निर्भर हैं, उस पर वेब ब्राउज़ न करें और ईमेल अटैचमेंट न खोलें।
- Defender को चालू और अपडेटेड रखें।
- काम पूरा होने पर डिस्कनेक्ट करें (सिर्फ़ विंडो बंद न करें), और अनइस्तेमाल सेशन से साइन आउट करें।
- ज़रूरी फ़ाइलों का बैकअप सर्वर के बाहर रखें।